Флешка Lenovo ThinkPlus FU100, продаваемая как защищенный накопитель с биометрической аутентификацией и шифрованием AES-256, фактически содержала обычную SD-карту без шифрования. Исследователь по безопасности Xusheng Li установил, что сканер отпечатка пальца только позволял подключить устройство к компьютеру, но не защищал записанные файлы. Это означает, что человек с физическим доступом к флешке мог прочитать данные.
Об этом пишет Tom's Hardware , ссылаясь на HackingPassion.
Что обнаружили во время проверки флешки Lenovo
Как пишет Tom's Hardware, исследователь Xusheng Li выяснил, что внутри Lenovo ThinkPlus FU100 вместо полноценного защищенного накопителя установлена обычная SD-карта. Данные на нем не шифровались, несмотря на заявленную поддержку AES-256.
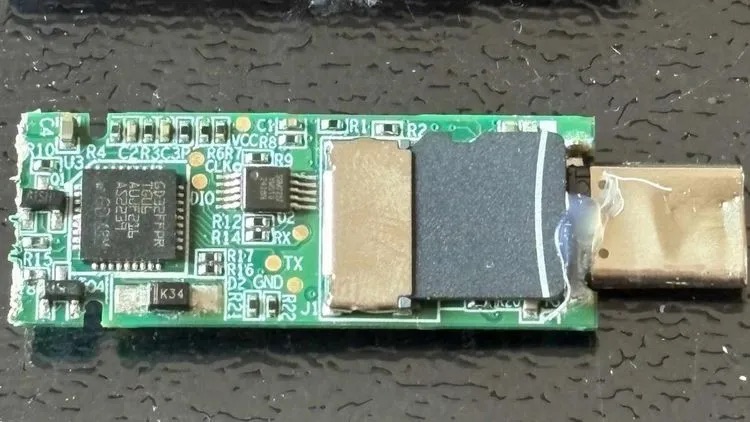
Lenovo FU100. Фото: Tom's Hardware
Сканер отпечатка пальца выполнял только функцию переключателя USB-соединения. То есть биометрическая проверка не обеспечивала шифрование информации и не препятствовала доступу к файлам при физическом извлечении карты.
На конференции в марте Li назвал устройство "обычной SD-картой в эффектном корпусе" и отметил, что аппаратная безопасность иногда может быть только маркетинговым обещанием.
Начальный анализ FU100 был проведен еще в прошлом году. В качестве временного решения исследователь предлагал залить карту эпоксидной смолой, чтобы усложнить физический доступ к ней.
Впоследствии Lenovo выпустила поправку для моделей FU100, FU200, TU800 и внешнего SSD TSD303. Владельцам устройств рекомендовали обратиться на сервисную линию компании в Китае. В зависимости от ситуации, накопитель можно было вернуть для замены или получить обновление прошивки непосредственно на месте.
Перед передачей Lenovo рекомендуется сделать резервную копию данных и стереть содержимое накопителя. Компания оценила серьезность выявленных проблем как высокую.
Одна из трех зарегистрированных уязвимостей (CVE) касается программного обеспечения для настройки устройства. Локальный пользователь, уже имеющий доступ к системе, мог обойти проверку аутентификации и добавить к накопителю посторонний отпечаток пальца.
Проблемы в других защищенных накопителях
В другом устройстве Lenovo – внешнем SSD TSD303 – ситуация была несколько иной. Данные на нем шифровались, но накопитель передавал верный пароль через USB в открытом виде. Программное обеспечение использовало его для проверки, но злоумышленник мог перехватить эту информацию.
Первое исправление Lenovo выпустило через три месяца после получения отчета о проблеме. Оно предполагало блочное шифрование с ключом, который формировался на основе значения, похожего на временную метку. Однако программное обеспечение компании могло самостоятельно восстановить этот ключ. Из-за этого решение не обеспечивало надлежащей защиты данных в случае кражи устройства.
В конце прошлого года появилось новое обновление. После него накопитель начал самостоятельно проверять вводимый пароль, не передавая его наружу.
Исследователь также выяснил, что тот же набор инструментов для разработки программного обеспечения (SDK) использовали еще в девяти устройствах разных производителей. Большинство из них имели уязвимости, позволявшие опытному злоумышленнику получить доступ к паролям. В двух моделях данные на microSD-картах вообще не шифровались. Полный список производителей в презентации Li не раскрыли.
Как Codex помог найти уязвимости
Для проверки защитных механизмов устройств других производителей Xusheng Li использовал Codex от OpenAI вместе с инструментом обратной разработки, применяемым его работодателем.
В ходе исследования удалось выявить проблемы в нескольких продуктах:
- Netac. Защиту устройства удалось обойти примерно через семь минут. Codex нашел фиксированный ключ непосредственно в приложении, а пароль пользователя хранился в диагностических журналах. На момент мартовского доклада поправки еще не было.
- KakaSoft USB Copy Protection. Программа самостоятельно формировала внутренний пароль. Codex воспроизвел алгоритм его создания и примерно через 26 минут расшифровал тестовый файл без ввода пароля пользователя.
- Nexcopy Copy Secure. Защиту удалось обойти примерно через 10 минут благодаря сертификату, встроенному в программу для просмотра файлов.
- SecZure YutianDun. В устройстве обнаружили две скрытые аккаунты с простыми паролями. Их нашли с помощью метода отладки time-travel debugging. Приведенные исследователем данные не дают оснований утверждать, что эти учетные записи создали со злонамеренным намерением.
Li не сообщал о найденных уязвимостях компании KakaSoft, Nexcopy и SecZure. Он объяснил это тем, что уже попавшие в руки потенциальных злоумышленников накопители сложно отзывать или обновить.
Исследователь также отметил, что проверка безопасности только на стороне клиентского программного обеспечения не может гарантировать защиту. Поэтому заявления производителей о надежном шифровании и биометрической аутентификации следует проверять независимым анализом.
В качестве примера более надежного подхода издание приводит открытый проект USB-накопителя на основе microSD. В нем ключ шифрования формируется из пользовательского пароля. Благодаря этому только физического доступа к карте недостаточно, чтобы прочитать сохраненные файлы.
Читайте также
Подписывайтесь на Парламент UA в Telegram и Facebook и читайте самые важные и свежие новости первыми!
Читайте Parlament.UA в Google News.
Поделиться новостью


Нашли ошибку в тексте? Выделите ее и нажмите CTRL+ENTER.