Ілюстративне фото. Фото з відкритих джерел
Флешка Lenovo ThinkPlus FU100, яку продавали як захищений накопичувач із біометричною автентифікацією та шифруванням AES-256, фактично містила звичайну SD-картку без шифрування. Дослідник з безпеки Xusheng Li встановив, що сканер відбитка пальця лише дозволяв під’єднати пристрій до комп’ютера, але не захищав записані файли. Це означає, що людина з фізичним доступом до флешки могла прочитати дані.
Про це пише Tom's Hardware, посилаючись на HackingPassion.
Що виявили під час перевірки флешки Lenovo
Як пише Tom's Hardware, дослідник Xusheng Li з’ясував, що всередині Lenovo ThinkPlus FU100 замість повноцінного захищеного накопичувача встановлена звичайна SD-картка. Дані на ній не шифрувалися, попри заявлену підтримку AES-256.
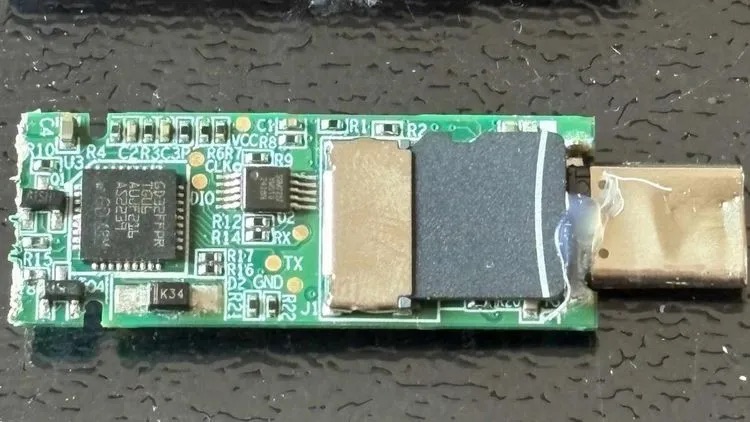
Lenovo FU100. Фото: Tom's Hardware
Сканер відбитка пальця виконував лише функцію перемикача USB-з’єднання. Тобто біометрична перевірка не забезпечувала шифрування інформації та не перешкоджала доступу до файлів у разі фізичного вилучення картки.
На конференції в березні Li назвав пристрій "звичайною SD-карткою в ефектному корпусі" та зауважив, що апаратна безпека іноді може бути лише маркетинговою обіцянкою.
Початковий аналіз FU100 провели ще торік. Як тимчасове рішення дослідник пропонував залити картку епоксидною смолою, щоб ускладнити фізичний доступ до неї.
Згодом Lenovo випустила виправлення для моделей FU100, FU200, TU800 та зовнішнього SSD TSD303. Власникам пристроїв рекомендували звернутися на сервісну лінію компанії в Китаї. Залежно від ситуації накопичувач можна було повернути для заміни або отримати оновлення прошивки безпосередньо на місці.
Перед передаванням пристрою Lenovo радить зробити резервну копію даних і стерти вміст накопичувача. Компанія оцінила серйозність виявлених проблем як високу.
Одна з трьох зареєстрованих вразливостей (CVE) стосується програмного забезпечення для налаштування пристрою. Локальний користувач, який уже має доступ до системи, міг обійти перевірку автентифікації та додати до накопичувача сторонній відбиток пальця.
Проблеми в інших захищених накопичувачах
В іншому пристрої Lenovo — зовнішньому SSD TSD303 — ситуація була дещо іншою. Дані на ньому шифрувалися, однак накопичувач передавав правильний пароль через USB у відкритому вигляді. Програмне забезпечення використовувало його для перевірки, але зловмисник міг перехопити цю інформацію.
Перше виправлення Lenovo випустила через три місяці після отримання звіту про проблему. Воно передбачало блочне шифрування з ключем, який формувався на основі значення, схожого на часову мітку. Проте програмне забезпечення компанії могло самостійно відновити цей ключ. Через це рішення не забезпечувало належного захисту даних у разі крадіжки пристрою.
Наприкінці минулого року з’явилося нове оновлення. Після нього накопичувач почав самостійно перевіряти введений пароль, не передаючи його назовні.
Дослідник також з’ясував, що той самий набір інструментів для розробки програмного забезпечення (SDK) використовували ще в дев’яти пристроях різних виробників. Більшість із них мали вразливості, які дозволяли досвідченому зловмиснику отримати доступ до паролів. У двох моделях дані на microSD-картках узагалі не шифрувалися. Повний перелік виробників у презентації Li не розкрили.
Як Codex допоміг знайти вразливості
Для перевірки захисних механізмів пристроїв інших виробників Xusheng Li використав Codex від OpenAI разом з інструментом зворотної розробки, який застосовує його роботодавець.
Під час дослідження вдалося виявити проблеми в кількох продуктах:
- Netac. Захист пристрою вдалося обійти приблизно за сім хвилин. Codex знайшов фіксований ключ безпосередньо в програмі, а пароль користувача зберігався в діагностичних журналах. На момент березневої доповіді виправлення ще не було.
- KakaSoft USB Copy Protection. Програма самостійно формувала внутрішній пароль. Codex відтворив алгоритм його створення та приблизно за 26 хвилин розшифрував тестовий файл без введення пароля користувача.
- Nexcopy Copy Secure. Захист вдалося обійти приблизно за 10 хвилин завдяки сертифікату, вбудованому в програму для перегляду файлів.
- SecZure YutianDun. У пристрої виявили два приховані облікові записи з простими паролями. Їх знайшли за допомогою методу налагодження time-travel debugging. Водночас наведені дослідником дані не дають підстав стверджувати, що ці облікові записи створили зі зловмисним наміром.
Li не повідомляв про знайдені вразливості компанії KakaSoft, Nexcopy та SecZure. Він пояснив це тим, що накопичувачі, які вже потрапили до рук потенційних зловмисників, складно відкликати або оновити.
Дослідник також наголосив, що перевірка безпеки лише на стороні клієнтського програмного забезпечення не може гарантувати захист. Тому заяви виробників про надійне шифрування та біометричну автентифікацію варто перевіряти незалежним аналізом.
Як приклад більш надійного підходу видання наводить відкритий проєкт USB-накопичувача на основі microSD. У ньому ключ шифрування формується з пароля користувача. Завдяки цьому самого лише фізичного доступу до картки недостатньо, щоб прочитати збережені файли.
Читайте також
Читайте Parlament.UA в Google News.
Поділитися новиною


Знайшли помилку в тексті? Виділіть її та натисніть CTRL + ENTER.